
- 作成日 : 2026年11月13日
電子契約のセキュリティは安全?リスクと対策、システムの選び方を解説
電子署名・タイムスタンプ・暗号化を組み合わせた電子契約は、紙より安全性で優位なケースが多いです。
- 改ざん・なりすまし・漏洩のリスクが起こりうる
- 本人確認や暗号化の不備が原因になりやすい
- 多要素認証や運用見直しで防げる
改ざん検知やアクセスログの記録、暗号化保管でリスクを抑えられます。
電子署名・タイムスタンプ・暗号化を組み合わせた電子契約は、紙よりもセキュリティ面で優位なケースが多いといえます。とはいえ、電子契約のセキュリティに不安を感じ、導入に踏み切れない担当者は少なくなく、セキュリティへの不安は導入をためらう理由として特に多く挙げられます。本記事では、主なリスクと技術的な対策、サービスの選び方を整理します。
<関連記事>
▶電子契約システムとは?導入メリットや注意点を種類別に解説
▶電子契約とは?仕組みやメリット、法的有効性について解説
<サービス資料>
▶マネーフォワード クラウド契約の詳細はこちら
▶マネーフォワード クラウドAI契約書レビューの詳細はこちら
電子契約のセキュリティリスクとは?
電子契約のセキュリティリスクは、改ざん・なりすまし、情報漏洩、法的効力の不備に大きく分けられます。セキュリティへの不安は電子契約導入の障壁のひとつとして位置づけられますが、多くは技術と運用ルールをあわせて整えることで防げるものです。
改ざん・なりすまし
電子データは紙と異なり、書き換えの痕跡が見えにくいという特性があります。署名者の本人確認が甘い状態で契約を締結すると、第三者が契約当事者になりすまして署名するリスクも生じます。
例えば、メールアドレスだけで署名が完了する方式の場合、そのメールアカウントが乗っ取られれば、まったく関係のない人物が契約書に署名できてしまいます。こうしたケースでは、契約の有効性そのものが争われる事態にもつながりかねません。
情報漏洩
契約書には取引金額、個人情報、事業戦略に関わる内容が含まれるため、漏洩時の被害は深刻です。原因として多いパターンを整理すると以下のとおりです。
- 従業員のパスワードの使い回しや、推測されやすいパスワードの設定
- アクセス権限が適切に設定されておらず、関係のない社員が閲覧できる状態
- 退職者のアカウントが削除されずに放置されている
- フィッシングメールによるログイン情報の詐取
技術的な脆弱性よりも、運用上の不備が原因となるケースが目立ちます。
法的効力の不備
電子署名法の要件を満たさない署名方式で締結した契約は、同条による電磁的記録の成立の真正の推定を受けられないおそれがあります。ただし、それだけで契約が無効になったり、裁判で証拠として利用できなくなったりするわけではありません。契約の有効性や成立の立証は、署名方式だけでなく、本人の意思、契約締結の経緯、関連する記録などを踏まえて判断されます。
リスクの全体像を把握しておけば、対策の優先順位が明確になります。漠然とした不安を感じている段階から一歩踏み出すために、次のセクションで安全性を支える技術の仕組みを見ていきましょう。
この記事をお読みの方におすすめのガイド3選
この記事をお読みの方によく活用いただいている人気の資料・ガイドを紹介します。すべて無料ですので、ぜひお気軽にご活用ください。
※記事の内容は、この後のセクションでも続きますのでぜひ併せてご覧ください。
導入で失敗したくない人必見!電子契約はじめ方ガイド
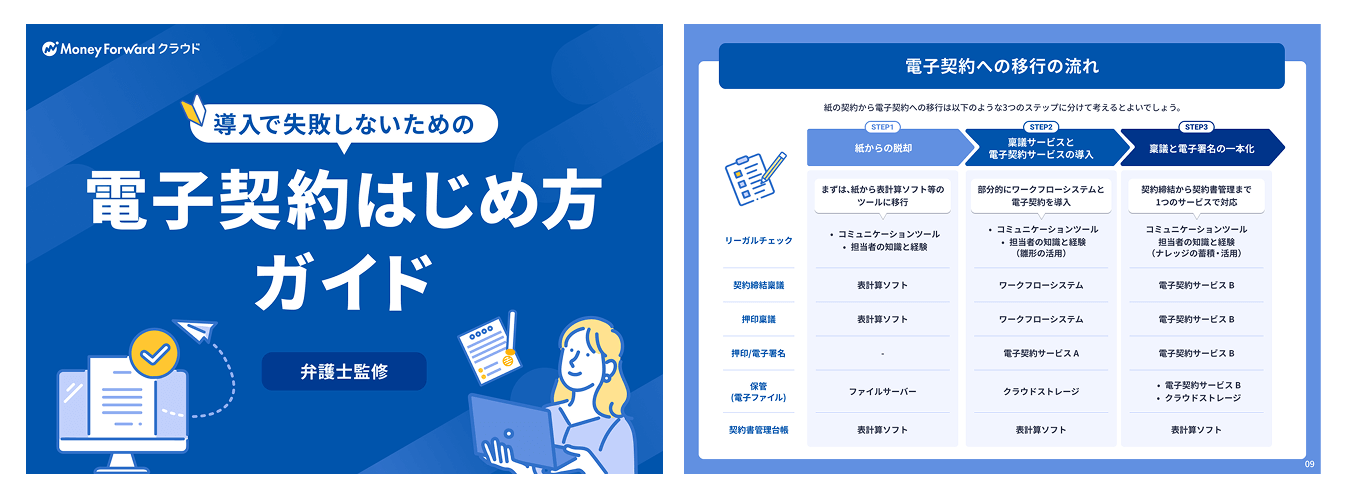
電子契約のキホンからサービス導入の流れまで、図解やシミュレーションを使いながらわかりやすく解説しています。
社内向けに導入効果を説明する方法や、取引先向けの案内文など、実務で参考になる情報もギュッと詰まった1冊です。
初心者必見!【弁護士監修】電子契約まるわかり4点セット
「電子契約ってよく聞くけど正直よくわかっていない・・・」「なんだか難しそう」そのようなお悩みございませんか?
はじめて電子契約を利用することになった方や、電子契約サービスの導入を検討されている方など、煩雑な契約業務に悩まれている方に、ぜひご覧いただきたい入門編の資料をセットにいたしました。
「送信料0円」の電子契約が選ばれる理由
多くの電子契約サービスは送信料がかりますが、近年では「送信料0円」の電子契約サービスへの乗り換え・新規導入が多くなっています。
送信料0円の電子契約サービス導入のメリット・デメリットをまとめていますので、ぜひご活用ください。
電子契約の安全性を支える仕組みは?
電子契約のセキュリティは、電子署名・タイムスタンプ・暗号化・アクセス制御という技術で守られています。これらは個別に機能するのではなく、組み合わせることで多層的な防御を実現する仕組みです。
電子署名で署名者が本人であることを証明
電子署名とは、契約書データに対して暗号技術を使い「署名者が本人であること」を証明する仕組みです。紙の契約書における印鑑や自筆サインに相当します。
署名後に契約内容が1文字でも変更されると、署名の検証結果が「無効」と表示されます。つまり、電子署名は本人確認と改ざん検知の両方を兼ねているといえます。
タイムスタンプで改ざんの有無を検知
タイムスタンプは、特定の時刻にその契約書データが確かに存在し、以降改ざんされていないことを第三者機関(時刻認証局)が証明する技術です。電子署名とセットで付与されることで、「誰が・いつ・改ざんなく」署名したかを一括で証明できます。
電子帳簿保存法(電帳法)でも、電子取引データの保存にタイムスタンプ付与が認められる保存要件のひとつとして位置づけられています。
通信・保管データの暗号化で盗聴を防止
電子契約サービスでは、通信時にはSSL/TLS暗号化、保管時にはAES-256などの暗号化方式が一般的に採用されています。
| 暗号化の種類 | 対象 | 防げるリスク |
|---|---|---|
| SSL/TLS暗号化 | 通信中のデータ | 通信経路上の盗聴 |
| AES-256等 | サーバー保管データ | サーバーへの不正アクセスによるデータ流出 |
暗号化されたデータは、正しい復号キーがなければ内容を読み取れません。万が一データが流出しても、暗号化処理がされていれば情報の解読は困難になります。
アクセス権限の設定で内部リスクを軽減
電子契約サービスでは、契約書ごとに「誰が閲覧・編集・署名できるか」をきめ細かく設定できます。部署ごと、役職ごとに権限を分けることで、営業担当が人事関連の契約書を見てしまうといった内部リスクを減らせます。
さらに、IPアドレス制限を組み合わせれば、社外ネットワークからのアクセスを遮断する運用も実現できます。
この章で扱った主な用語の要点は次のとおりです。
- 電子署名:暗号技術を用いて、署名者本人であることと文書が改ざんされていないことを証明する仕組み
- タイムスタンプ:特定の時刻にデータが存在し、以降改ざんされていないことを第三者機関が証明する技術
- 暗号化:通信中や保管中のデータを第三者が読み取れない状態に変換する技術
- アクセス制御:契約書ごとに閲覧・編集・署名できる人を限定する仕組み
紙の契約書より電子契約が安全とされる理由は?
紙の契約書は「物理的に手元にある安心感」がある一方、紛失・持ち出し・偽造といった物理的リスクが常に伴います。電子契約はこれらの物理リスクを排除しつつ、操作履歴の記録によってガバナンスを強化できる点で優位です。
紙の契約書は紛失・持ち出し・偽造リスクがある
紙の契約書で起きがちなトラブルには次のようなものがあります。
- 書庫の施錠管理が形骸化し、関係者以外でも自由にアクセスできる状態になっている
- 取引先との打ち合わせに原本を持ち出し、紛失してしまう
- コピー機で複製した書類に印影を加工し、偽造される
- 火災・水害でキャビネットごと原本を失う
これらは「紙だから安全」と感じている企業ほど見落としがちなリスクです。
電子契約は閲覧・操作履歴がすべて残る
電子契約では、「誰が・いつ・どの契約書を閲覧したか」がアクセスログとして自動記録されます。紙の書庫に出入りした記録は通常残りませんが、電子契約なら不正な閲覧や操作が発生してもすぐに追跡できます。
紙と電子契約の安全性を比較すると、以下のような違いがあります。
| 比較項目 | 紙の契約書 | 電子契約 |
|---|---|---|
| 紛失リスク | 物理的に紛失するおそれ | クラウド保管で紛失しにくい |
| 改ざん検知 | 目視確認に頼る | 電子署名・タイムスタンプで自動検知 |
| 閲覧履歴 | 記録が残らない | アクセスログで自動記録 |
| 災害リスク | 火災・水害で消失 | 複数拠点バックアップで保全 |
| 持ち出し管理 | 台帳管理に依存 | ダウンロード制限・権限設定で制御 |
ガバナンスの観点では、電子契約のほうが優れた管理体制を構築しやすいといえます。
電子契約サービスの選定基準は?
中小企業が電子契約サービスを選ぶ際は、「多要素認証」「第三者認証の内容」「電帳法対応」を優先的に確認するのが効率的です。セキュリティ機能が多ければ良いわけではなく、自社の規模や予算に合った必要十分なラインを見極めるのがポイントです。
多要素認証
多要素認証(MFA)とは、パスワードに加えてSMS認証コードや認証アプリなど、複数の方法で本人確認を行う仕組みです。パスワードが漏洩しても、もうひとつの認証手段がなければログインできないため、なりすましリスクを大幅に下げられます。
IPA(情報処理推進機構)も、不正アクセス対策として多要素認証の導入を推奨しています。サービス比較の際は、標準プランで多要素認証が利用できるかどうかを最初に確認しましょう。
参考:不正ログイン対策特集ページ|IPA 独立行政法人 情報処理推進機構
第三者認証の内容
ISMS(情報セキュリティマネジメントシステム)認証やSOC2報告書を取得しているサービスは、一定のセキュリティ基準をクリアしている証といえます。ただし、認証を取得していれば万全というわけではありません。
認証はあくまで「管理体制の枠組み」を評価したものであり、個別の機能の安全性までは保証しません。認証の有無に加えて、データセンターの所在地(国内か海外か)、バックアップ体制、障害時の復旧目標時間(RTO)なども確認しておくと判断の精度が上がります。
電子帳簿保存法への対応状況
2024年1月以降、電子取引データの電子保存が完全義務化されました。電子契約サービスを選ぶ際は、電帳法の保存要件を満たしているかを必ず確認する必要があります。
チェックすべき保存要件の例は以下のとおりです。
- タイムスタンプの付与、または訂正削除履歴が残るシステムであること
- 取引年月日・取引先名・金額で検索できる機能があること
- 契約書データのダウンロードや書面出力ができること
サービスによっては「電帳法対応」と表記していても、一部の要件しか満たしていないケースもあるため、要件ごとに個別確認するのが安全です。
電子契約のセキュリティを取引先に説明するには?
取引先への説明は、技術用語を避けつつ「法的根拠」「第三者認証」「操作の簡便さ」を軸に伝えると受け入れられやすくなります。
「AES-256で暗号化しています」「タイムスタンプを付与しています」と伝えても、IT部門のない中小企業の担当者にはピンとこないケースがほとんどです。相手の関心に合わせて、以下のように言い換えると伝わりやすくなります。
| 技術的な表現 | 取引先向けの言い換え例 |
|---|---|
| 電子署名を付与 | 契約者本人しか署名できない仕組みがある |
| タイムスタンプ付与 | 契約後に内容が変更されていないことを第三者が証明する |
| SSL/TLS暗号化 | インターネットバンキングと同等の通信保護を実施 |
| アクセスログ記録 | 誰がいつ契約書を見たか記録が残る |
案内文に盛り込むと効果的な項目
取引先へ送る電子契約の案内文には、以下の情報を含めると安心感を与えられます。
- 利用する電子契約サービスの名称と運営会社
- 電子署名法に適合している旨の記載
- 第三者認証(ISMS・SOC2等)の取得状況
- 契約データの保管場所(国内データセンターなど)
- 操作手順の簡易マニュアルへのリンク
- 問い合わせ窓口の連絡先
案内文の冒頭は、たとえば「件名:電子契約サービス導入のご案内」のように、用件が一目でわかる件名から始めると読みやすくなります。案内文を送るだけでなく、相手の懸念に合わせて説明内容を変えることも大切です。経営者層には「法的根拠」と「他社での導入実績」を、経理・総務担当者には「操作の簡単さ」と「保管の手間削減」を強調すると、それぞれの不安に応じた説得力が高まります。
電子契約の法的要件や届出の確認点は?
電子契約を適切に運用するには、電子署名法の要件を満たすことが前提です。また、電子契約で締結した契約書などが電子取引に該当する場合は、電子帳簿保存法に従った保存が必要です。契約の重要度によって必要な対応は変わるため、判断に迷う場合は弁護士などの専門家に個別に相談すると安心です。
電子署名法の要件を満たす署名方式
電子署名法第2条では、電子署名を「本人が作成したことを示すもの」かつ「改変が行われていないことを確認できるもの」と定めています。この要件を満たす署名方式には、当事者型と立会人型(事業者署名型)があります。
| 署名方式 | 本人確認方法 | 法的証拠力 |
|---|---|---|
| 当事者型署名 | 契約者自身の電子証明書で署名 | 強い |
| 立会人型署名(事業者署名型) | サービス事業者が本人確認のうえ署名 | 一定の条件を満たせば認められる |
中小企業では導入のしやすさから立会人型を利用するケースが多いですが、高額取引や訴訟リスクの高い契約では当事者型の採用を検討するのも一つの判断です。
参考:電子契約サービスに関するQ&A(電子署名法2条関係)|法務省
電子帳簿保存法の保存要件
電子帳簿保存法第7条では、電子取引に関する取引情報の電磁的記録による保存が義務付けられています。電子契約で締結した契約書も電子取引に該当するため、以下の保存要件を満たす必要があります。
- 真実性の確保:タイムスタンプの付与、または訂正削除の履歴が残るシステムでの保存
- 可視性の確保:取引年月日・取引先名・金額による検索機能を備えること
- ディスプレイや書面での出力が速やかにできること
2026年時点の法改正動向
電子帳簿保存法は近年改正が相次いでおり、2024年1月には電子取引データの電子保存が完全義務化されました。今後も要件の見直しや対象範囲の拡大が想定されるため、国税庁の公表情報を定期的に確認しておくことが大切です。
税務や法務に関する判断で迷った場合は、税理士や弁護士などの専門家に個別の状況を相談すると、リスクを抑えた運用設計につながります。
電子契約のセキュリティに関するよくある質問
最後に、電子契約のセキュリティに関するよくある質問とその回答をまとめました。
無料プランでもセキュリティは十分?
無料プランでも、通信の暗号化や電子署名といった基本的なセキュリティ機能を備えているサービスは多くあります。ただし、多要素認証やIPアドレス制限、詳細なアクセス権限設定などは有料プラン限定の場合がほとんどです。
月に数件程度の契約締結であれば無料プランでも対応できるケースがありますが、従業員が複数人でアクセスする場合や、取引金額が大きい契約を扱う場合は、多要素認証が使える有料プランを選んだほうが安全性は高まります。
電子契約に印鑑証明は必要?
原則として、電子契約に印鑑証明書は不要です。電子署名が印鑑に代わる本人確認の役割を担うため、印鑑証明の添付なしで法的に有効な契約を締結できます。
ただし、不動産登記に関連する契約や、相手方が紙での印鑑証明を求める商慣行が残っている業界では、別途対応が必要になる場合もあります。契約の種類や相手方の要望に応じて個別に判断するのが現実的です。
契約データの保存期間はどのくらい?
法人税法上、契約書は原則7年間の保存が義務付けられています。欠損金の繰越控除を適用する事業年度については10年間の保存が必要です。
電子契約サービスの多くは契約期間中のデータ保管を提供していますが、サービスを解約した場合にデータがどうなるかは事前に確認しておきたいところです。解約後も一定期間データをダウンロードできるサービスもあれば、即時削除されるサービスもあります。長期保存が必要な契約データは、自社のストレージやバックアップ環境にも保存しておくと安心です。
電子契約のセキュリティ対策を押さえて導入しよう
電子署名・タイムスタンプ・暗号化を組み合わせた電子契約は、紙よりもセキュリティ面で優位なケースが多いといえます。多要素認証の有無や電帳法への対応状況を確認しながらサービスを選べば、中小企業でも安心して運用できる体制を整えられます。漠然とした不安が残る場合は、まず自社で扱う契約書の種類を一覧化し、それぞれに必要なアクセス権限を書き出すところから始めてみましょう。
電子契約関連のおすすめコンテンツ
電子契約関連記事
▶電子契約とは?仕組みやメリット、法的有効性について解説
▶電子署名とは?仕組みや役割、やり方、活用事例などをわかりやすく解説
▶電子契約の導入の流れは?サービスの導入から契約締結までの進め方を解説
▶電子契約のメリット・デメリットは?導入が進まない理由や関連する法律もわかりやすく解説
▶電子契約システムとは?導入メリットや注意点を種類別に解説
契約・契約書関連記事
▶契約とは?民法における成立要件や契約書の種類などを簡単にわかりやすく解説
▶契約書とは?注意すべきポイントを簡単に解説
▶契約書の書き方をテンプレート・例を用いて解説!
▶契約書はどちらが作成すべき?決め方や契約への影響、押印の順番を解説
おすすめお役立ち資料
▶電子契約サービス比較マニュアル(合計12ページ)
▶電子契約はじめ方ガイド(合計18ページ)
▶電子契約まるわかり4点セット(合計32ページ)
▶マネーフォワード クラウド契約サービス資料
※ 掲載している情報は記事更新時点のものです。
契約の知識をさらに深めるなら
※本サイトは、法律的またはその他のアドバイスの提供を目的としたものではありません。当社は本サイトの記載内容(テンプレートを含む)の正確性、妥当性の確保に努めておりますが、ご利用にあたっては、個別の事情を適宜専門家にご相談いただくなど、ご自身の判断でご利用ください。
関連記事
-
# 電子契約
契約書は「増え続ける資産」。5年後、10年後のコストを左右するプラットフォーム選び
「初期費用も月額基本料も安いから、まずはこのツールで始めよう」 そう決めて導入した契約管理システムが、数年後に想定外のコスト増につながる可能性があるとしたらどうでしょうか。事業が成…
詳しくみる -
# 電子契約
契約書管理を効率化する方法とポイントを解説
契約書管理とは、取引先と交わした契約に関する書類を管理することです。ただ保管するだけでなく、適切に管理するためにはさまざまなポイントがあります。 本記事では、契約書管理についての基…
詳しくみる -
# 電子契約
電子契約システムとは?導入メリット・デメリットやシステム比較のポイント、注意点をわかりやすく解説
デジタル化やペーパーレス化によって、さまざまなものが電子化されるという流れが強くなってきています。契約においても例外ではありません。従来の紙の契約から「電子契約」に移行する企業や個…
詳しくみる -
# 電子契約
リーガルチェックはどこから非弁行為?弁護士法72条をもとにわかりやすく解説
企業のコンプライアンス意識の高まりとともに、リーガルチェックの重要性は広く認識されるようになりました。しかし、「コストを抑えたい」「手軽に済ませたい」という理由から、弁護士以外の事…
詳しくみる -
# 電子契約
建設業の電子契約に承諾書はなぜ必要?建設業法が定める義務と取得方法を解説
建設業界においても、デジタルトランスフォーメーション(DX)の波が押し寄せ、業務効率化やコスト削減の観点から「電子契約」への関心が高まっています。しかし、建設工事の請負契約を電子化…
詳しくみる -
# 電子契約
電子署名と電子印鑑の違いは?法的効力や認証方法、作り方などを解説
電子署名と電子印鑑は、デジタル社会において重要な役割を担う技術です。しかし、その違いを正しく理解している人は少ないかもしれません。本記事では、両者の法的効力や作成方法の違いをわかり…
詳しくみる